Controle não precisa ser sinônimo de papelada. Em uma empresa pequena, alguns hábitos bem escolhidos já protegem o caixa, o estoque e a qualidade do trabalho sem travar a rotina. O segredo é dimensionar o controle ao tamanho do risco: quanto maior o possível prejuízo, mais atenção o controle merece.
Controle proporcional ao risco
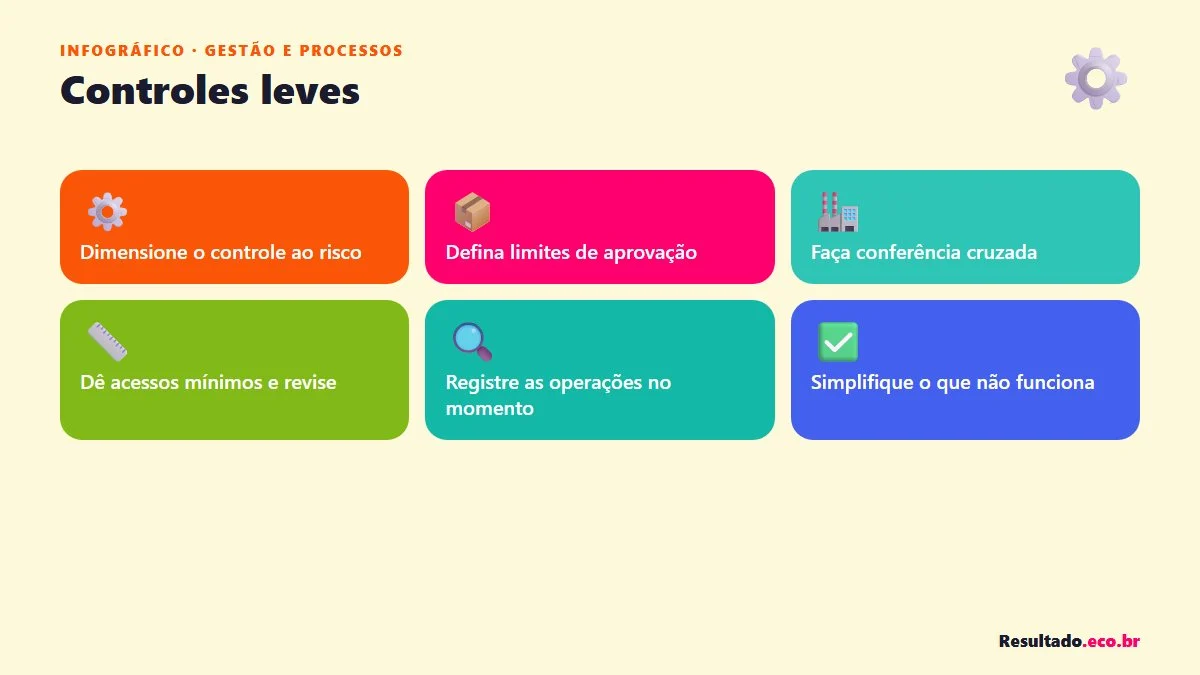
Um erro comum é aplicar o mesmo rigor a tudo. Conferir centavos de uma compra de material de escritório com o mesmo cuidado de uma compra de máquina consome tempo e atenção. Comece perguntando: se isto der errado, quanto custa? E qual a chance de acontecer?
Use a resposta para decidir o nível de controle. Itens de baixo valor e baixa chance pedem regras simples; itens de alto valor pedem aprovação e conferência. Essa proporcionalidade deixa o controle leve onde pode e firme onde precisa.
Um exemplo fictício: uma loja de materiais de construção definiu que descontos acima de certo percentual precisam da autorização do gerente, enquanto os menores ficam a cargo do vendedor. A regra não atrasou o atendimento, protegeu a margem e deixou claro até onde cada um podia decidir sozinho.
Autorização antes de gastar
Defina quem pode aprovar compras e até que valor. Por exemplo, o responsável de área aprova até certo patamar e acima dele o dono decide. Os valores devem ser definidos por você; o importante é que haja regra e que ela seja conhecida por todos.
Registrar o pedido de compra, mesmo em uma mensagem padronizada, cria um rastro simples. Quando algo for questionado, é possível voltar e ver quem pediu, quem aprovou e por quê.
- Valor limite por nível de aprovação
- Pedido registrado antes da compra
- Comprovante guardado após o pagamento
Conferência cruzada
A conferência cruzada consiste em ter uma segunda pessoa olhando o que a primeira fez, mesmo que rapidamente. Pode ser a conferência da mercadoria recebida contra o pedido, ou da contagem do caixa por alguém diferente do operador.
Não é questão de desconfiança, e sim de proteção mútua: erros acontecem com qualquer pessoa, e um segundo olhar os detecta antes de virarem prejuízo. Explique isso à equipe para que a conferência seja vista como cuidado.
Acesso mínimo necessário
Cada pessoa deve ter acesso apenas ao que precisa para trabalhar: senhas individuais nos sistemas, permissões limitadas e revisão quando alguém muda de função ou sai da empresa. Senhas compartilhadas impedem saber quem fez o quê.
Reveja esses acessos a cada seis meses. É comum encontrar pessoas antigas ainda com acesso a sistemas, o que representa risco desnecessário.
- Senha individual para cada pessoa
- Permissões por função
- Revisão semestral dos acessos
- Bloqueio imediato de quem sai
Registros e rastros
Registre as operações que movimentam dinheiro ou estoque: quem, o quê, quando e quanto. Esses registros não precisam de sistemas complexos; uma planilha com data e responsável já ajuda. O importante é que sejam feitos no momento, e não de memória.
Quando há rastro, as perguntas têm resposta. Sem ele, qualquer diferença se transforma em suspeita e desgasta o clima da equipe.
Revise se os controles ainda fazem sentido
Controle demais gera burocracia e as pessoas passam a contorná-lo. Controle de menos gera risco. Revise periodicamente: algum controle nunca encontra nada? Pode ser simplificado. Algum problema continua ocorrendo? Merece um controle novo.
Converse com quem executa o dia a dia. A equipe sabe onde estão os atalhos e as falhas, e com ela é possível ajustar os controles para que protejam sem atrapalhar.
Escolha uma área da sua empresa e identifique o risco financeiro mais relevante. Adote um único controle simples para ele nesta semana, explique o motivo à equipe e revise em um mês. Pequenos controles bem entendidos valem mais do que grandes regras ignoradas.